swarmexec_
Clusterweites docker exec -it für Docker Swarm.
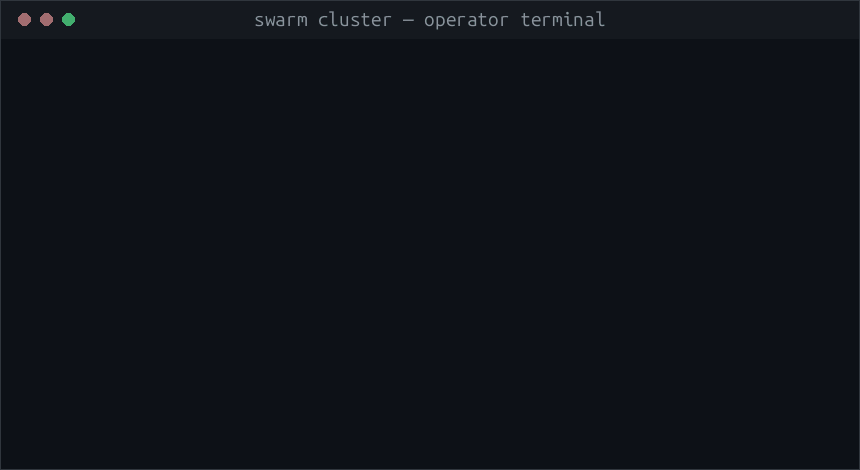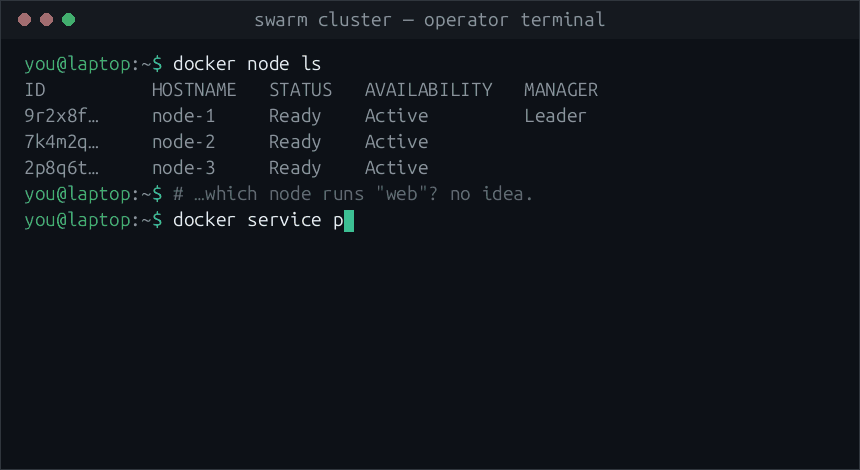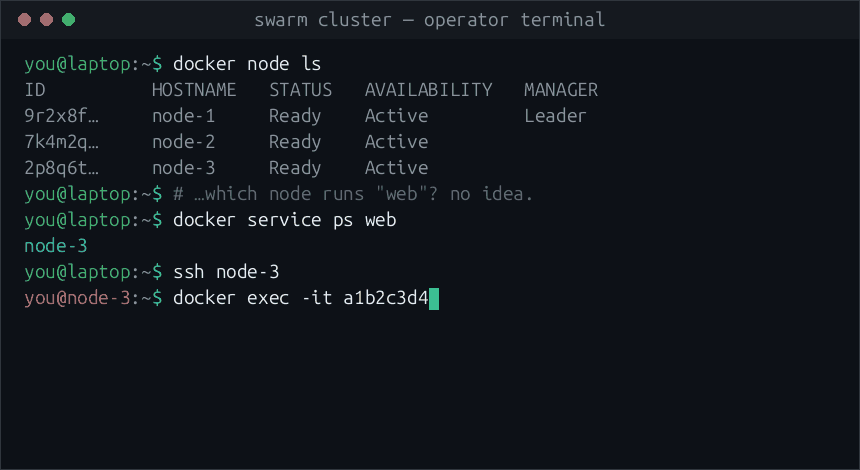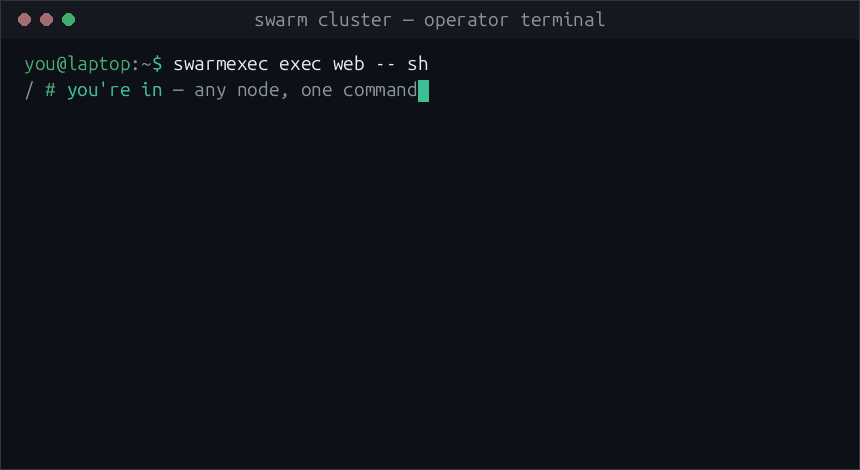
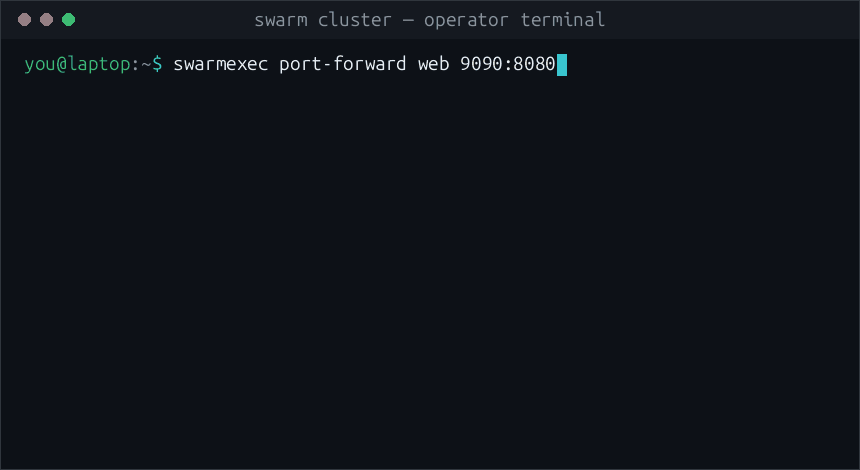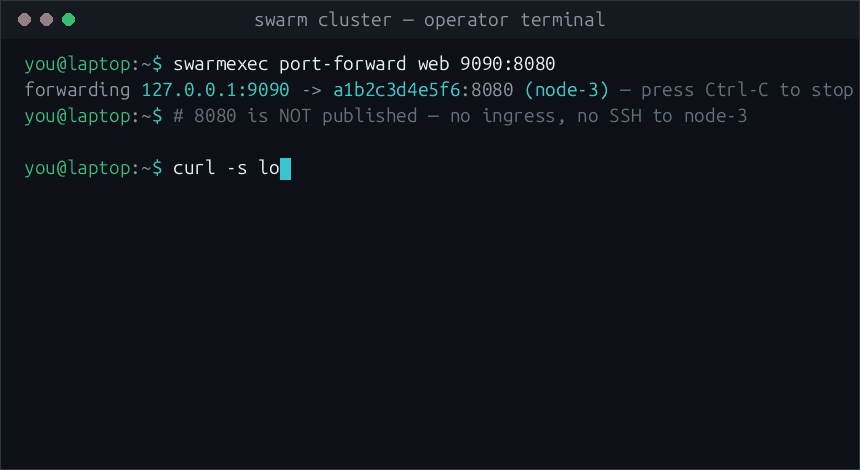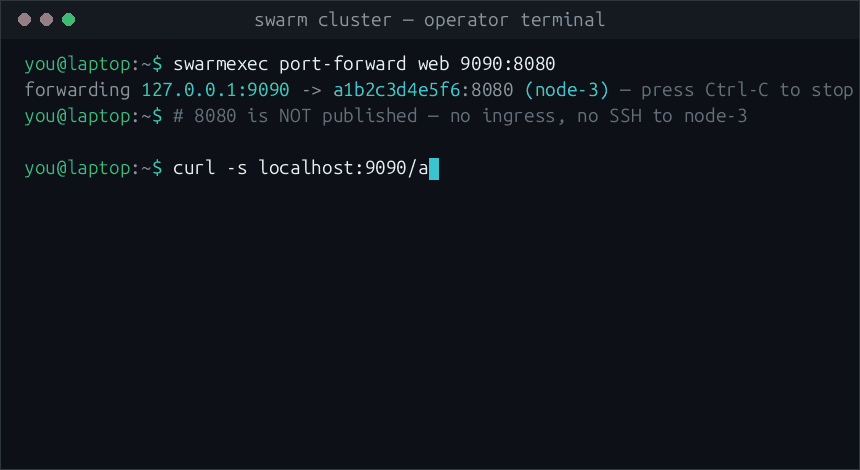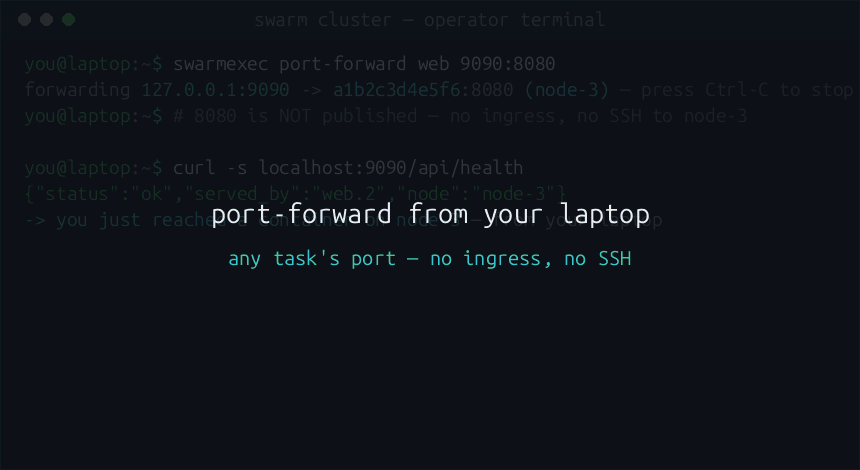
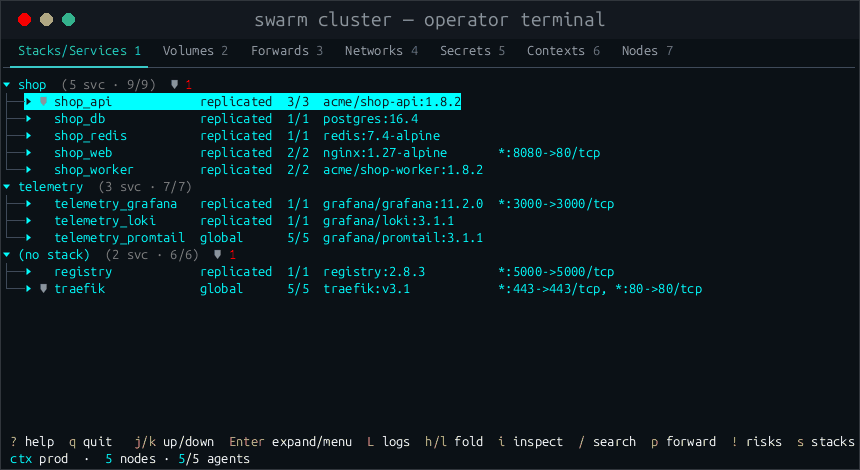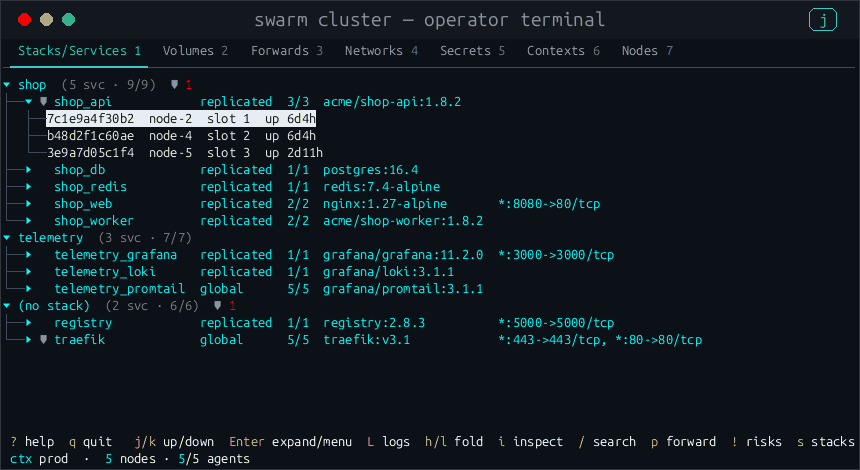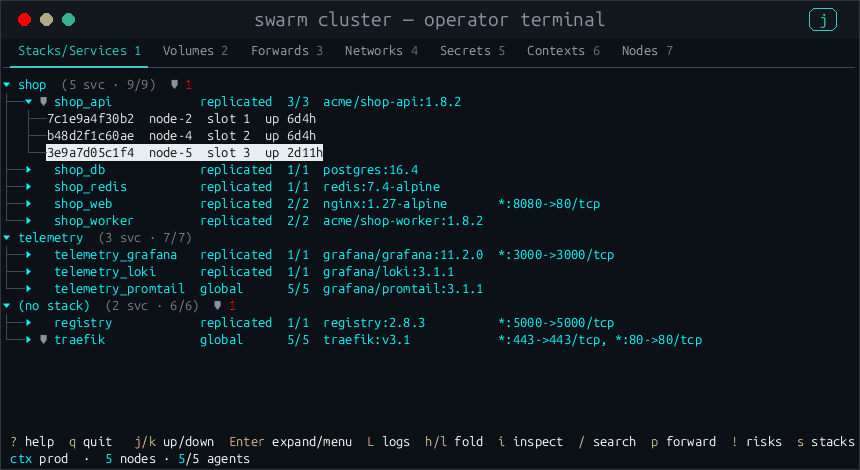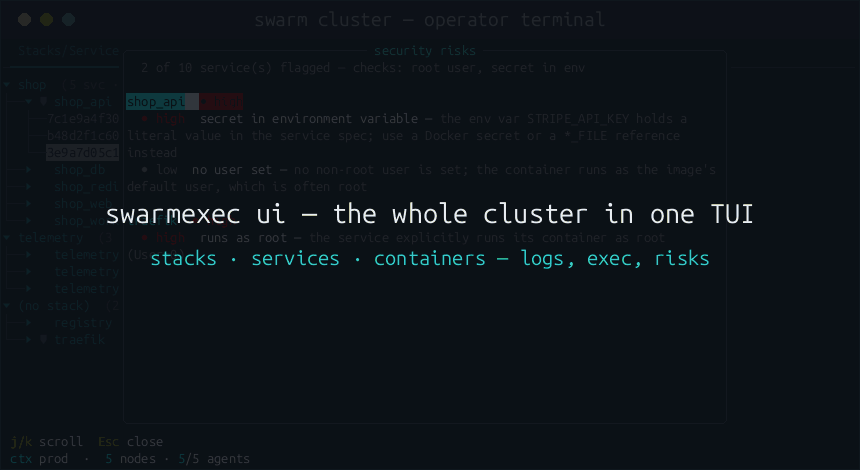
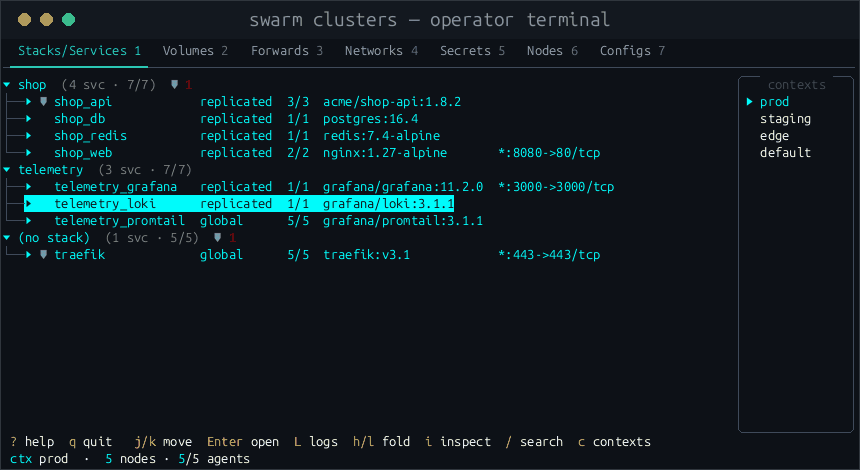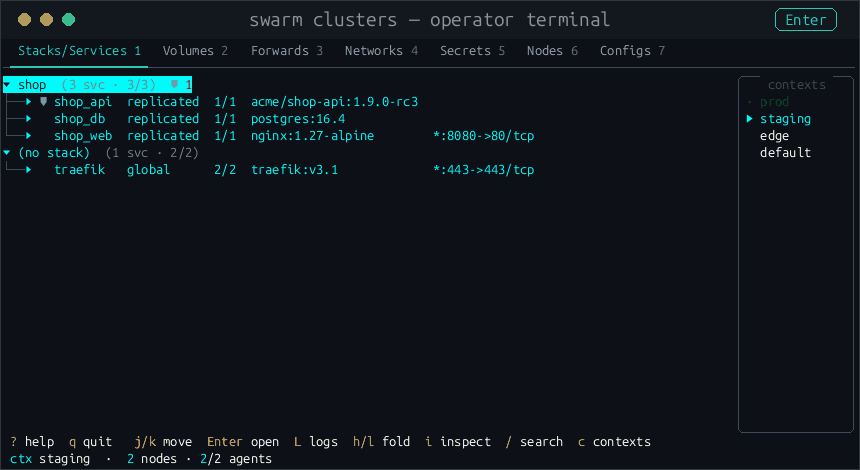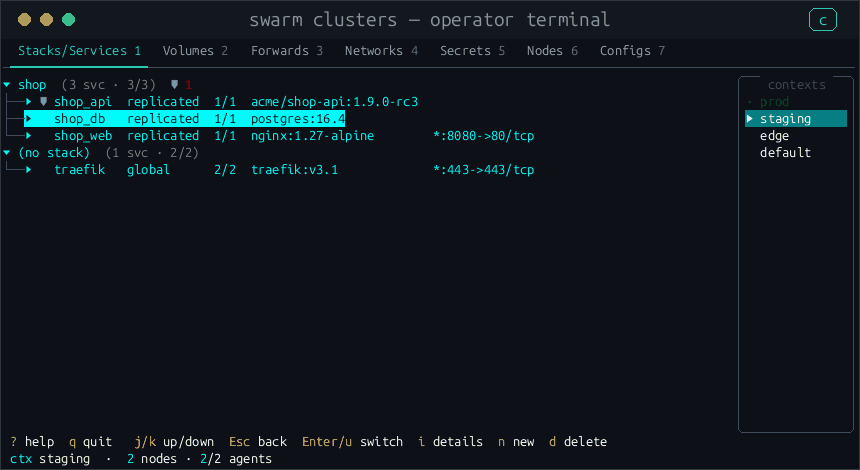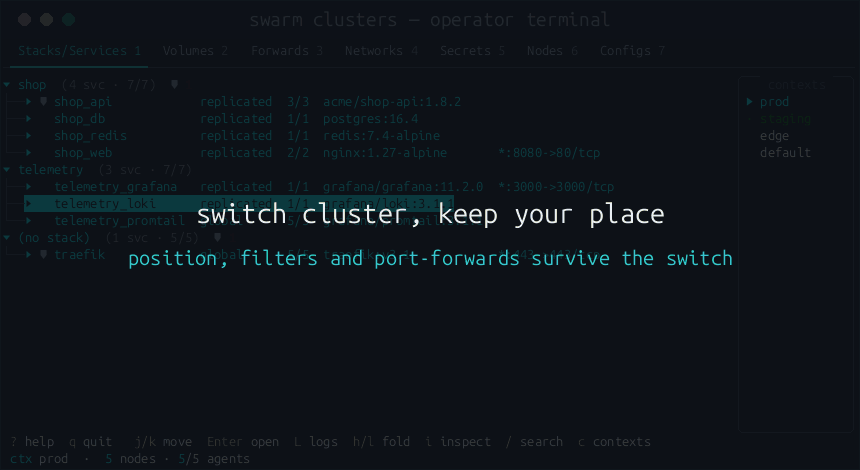
Öffne eine interaktive Shell (oder führe einen einmaligen Befehl aus) in jedem Container eines Swarms — dazu Logs und swarmweite Volume-Verwaltung — aus einem einzigen Terminal, ohne dich per SSH auf den Node zu verbinden, der die Task gerade ausführt. Ein kleiner Agent pro Node, eine skriptbare CLI/TUI, mTLS-Authentifizierung und ein Audit-Log.
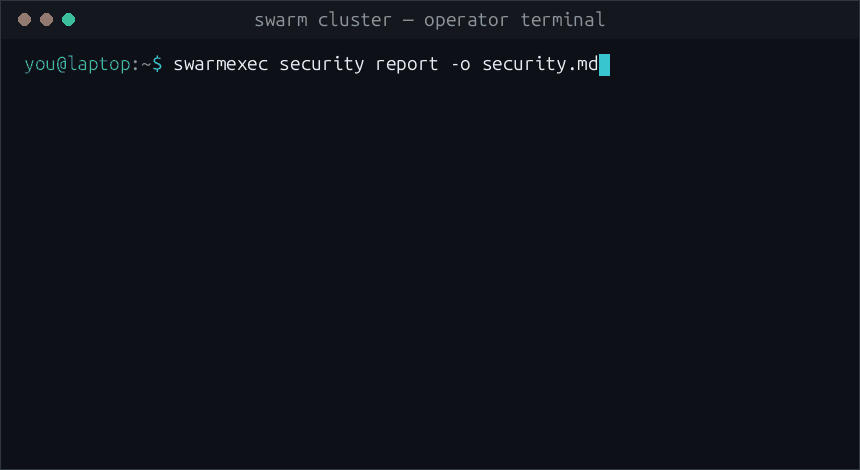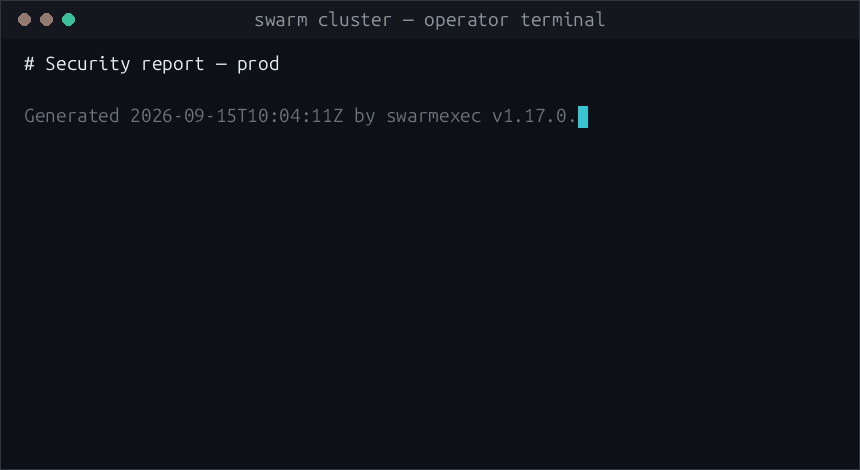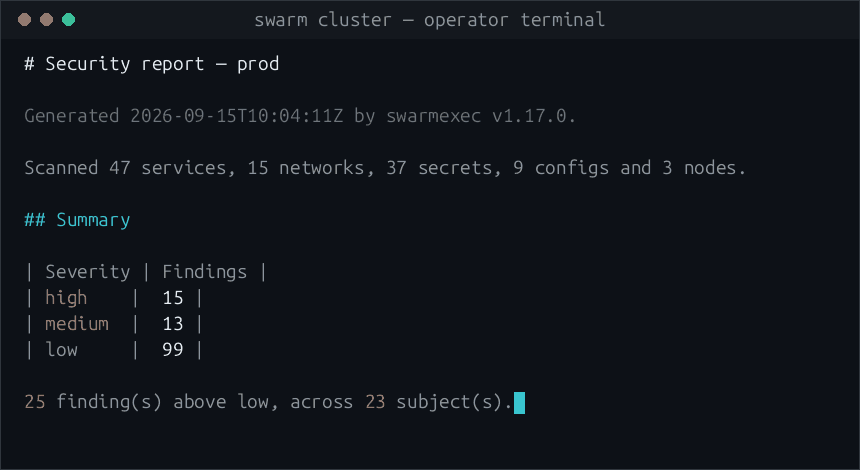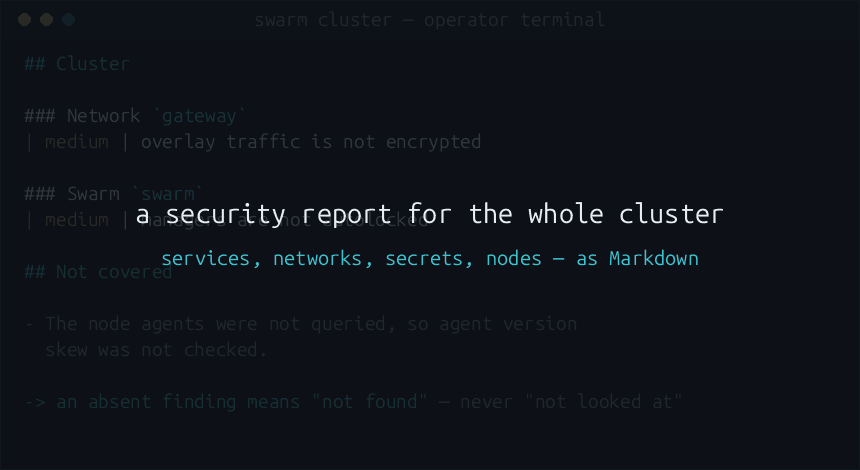
Dazu prüft es den Cluster: ein Befehl schreibt einen Security-Report als Markdown über jeden Service — plus Prüfungen, die keine einzelne Service-Spec beantworten kann: unverschlüsselte Overlay-Netze mit Verkehr darauf, Manager ohne Autolock, Versions-Drift bei den Agents, ungenutzte Secrets und Configs. Er nennt seine Herkunft und was er nicht angesehen hat, und seine Reihenfolge hängt nur von den Befunden ab — zwei Reports lassen sich also sauber diffen.