swarmexec_
docker exec -it à l'échelle du cluster pour Docker Swarm.
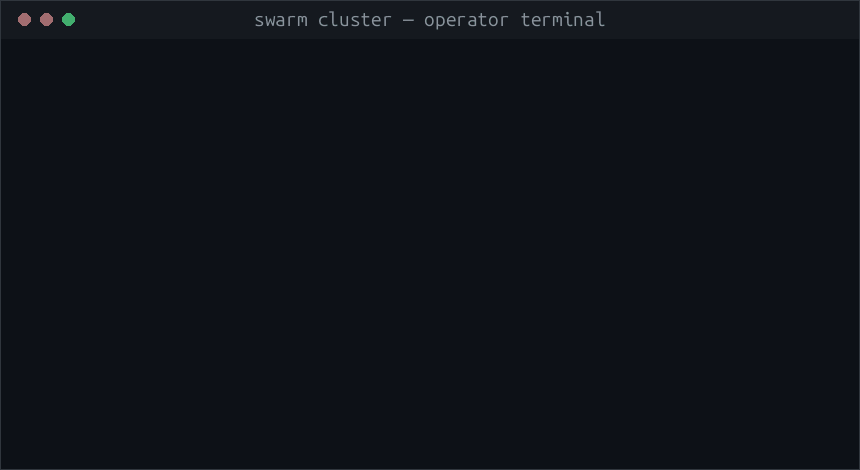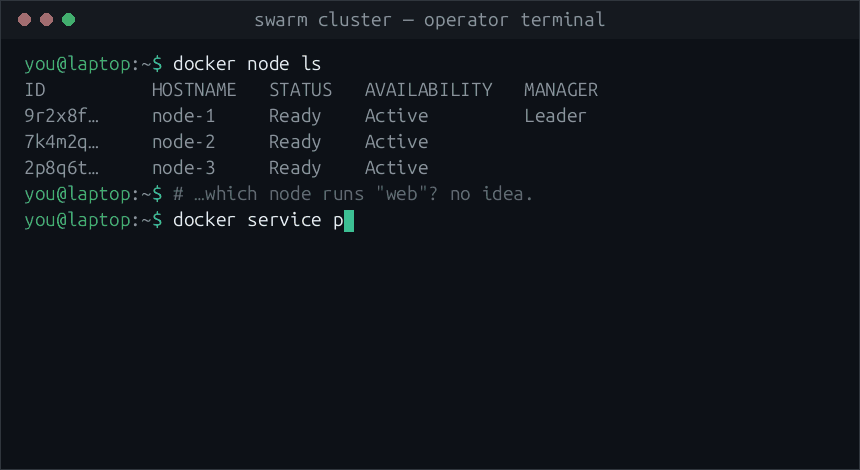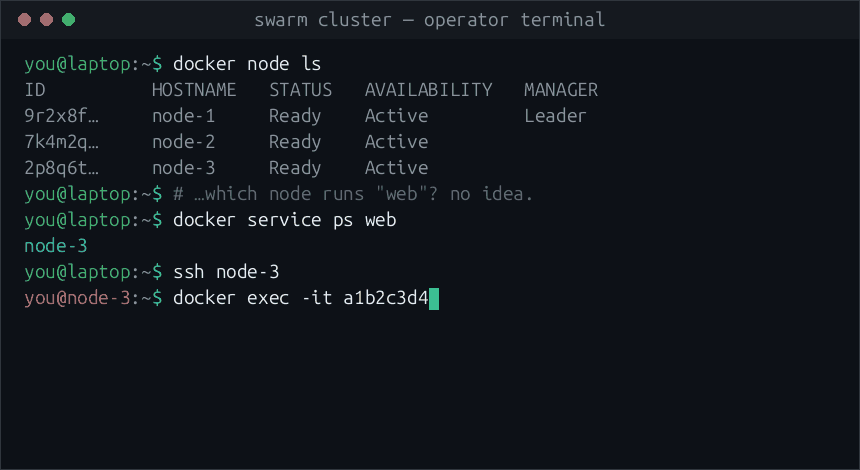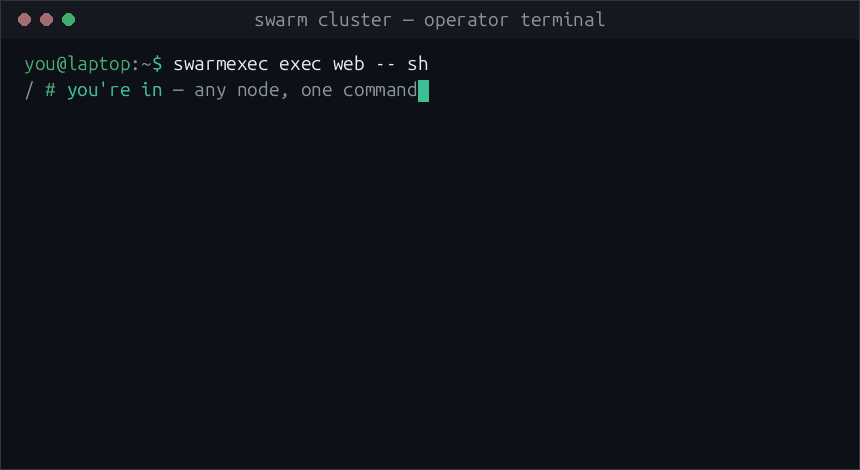
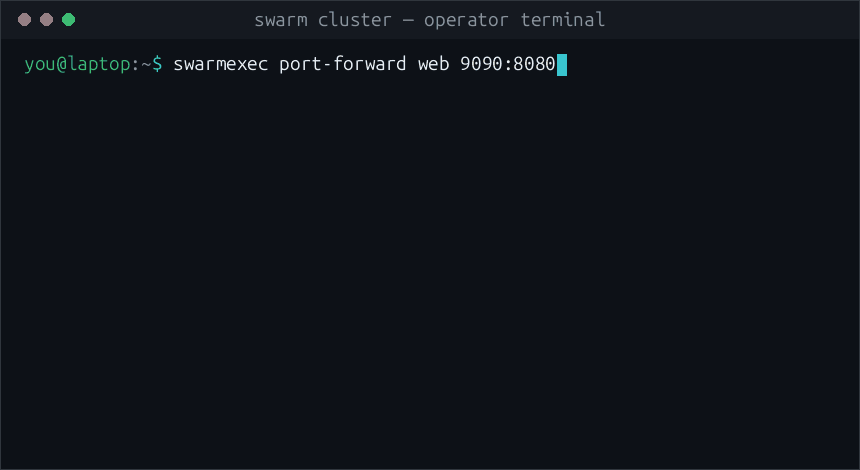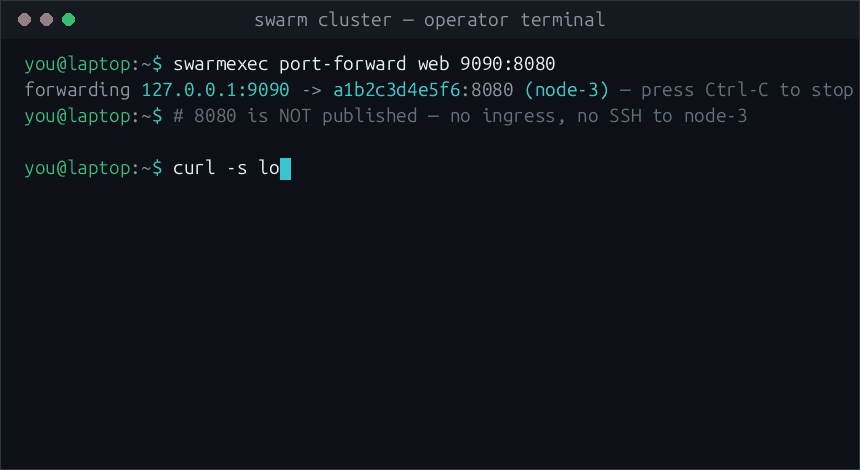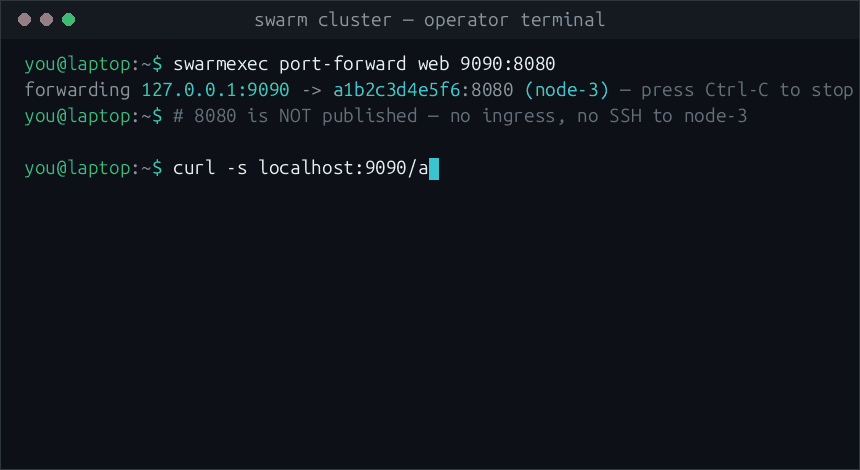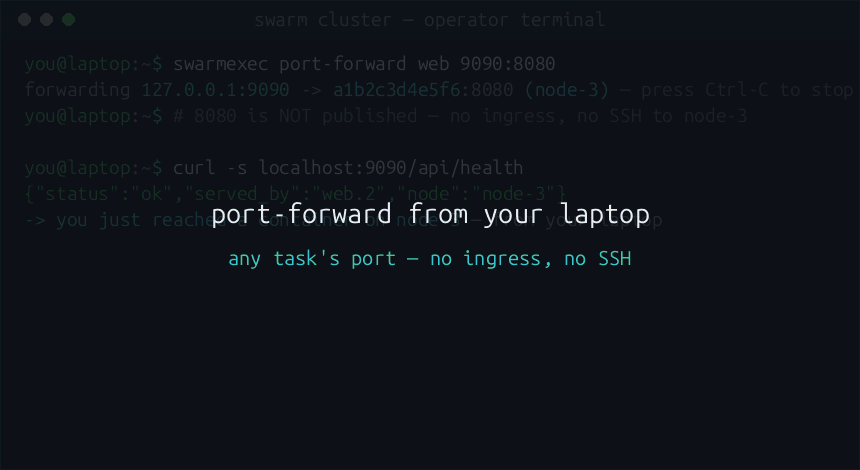
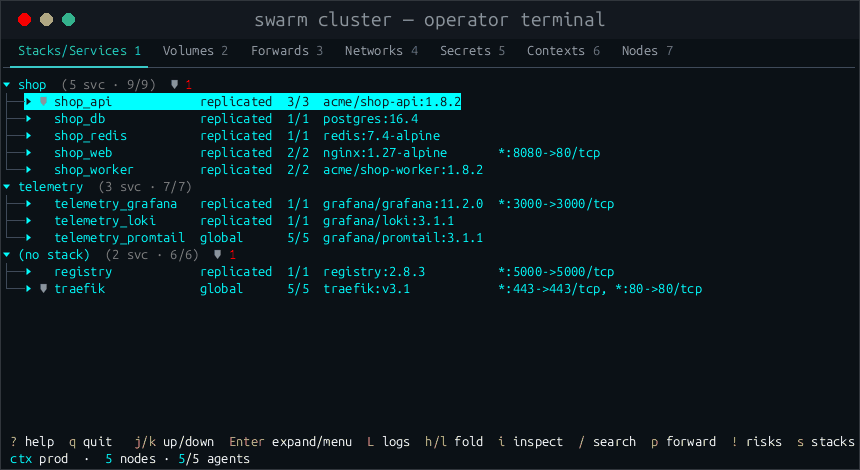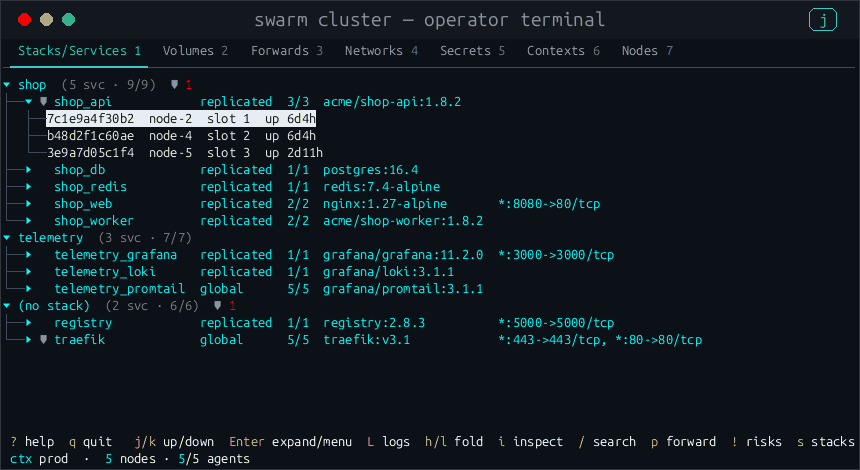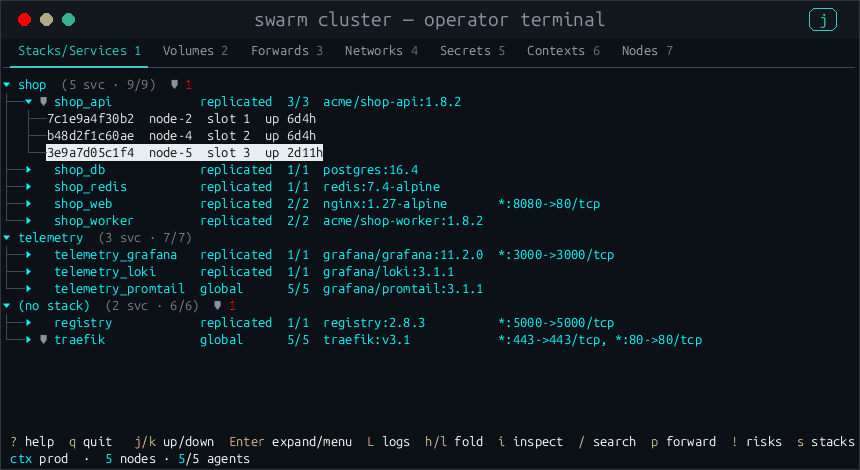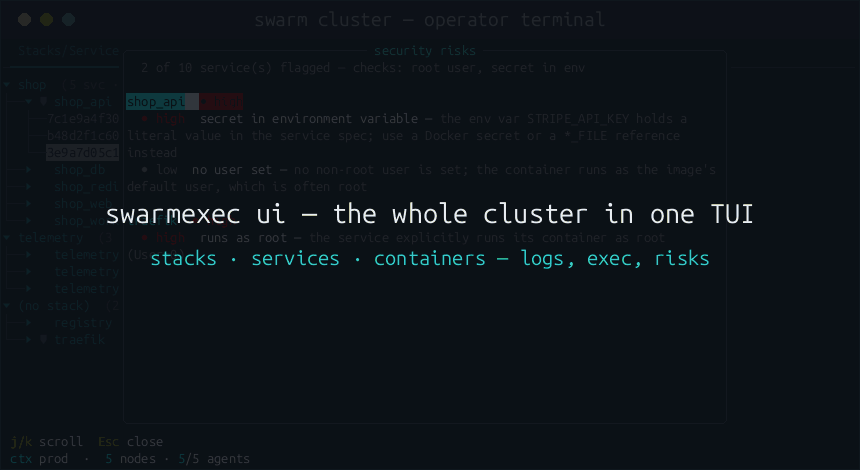
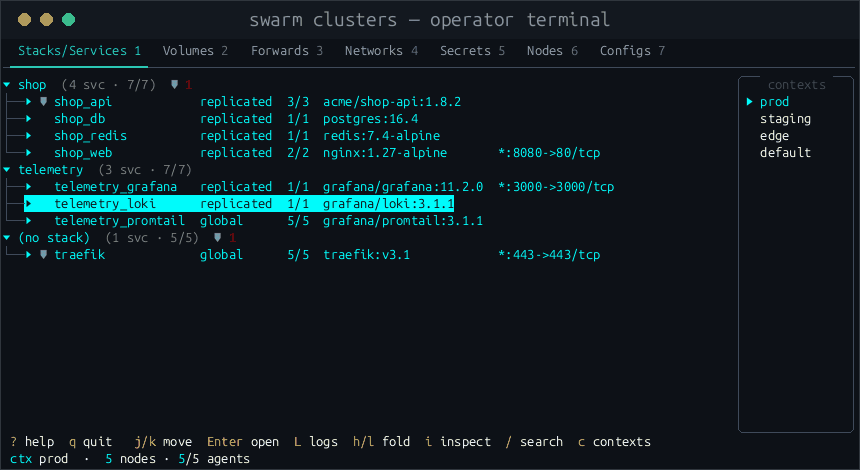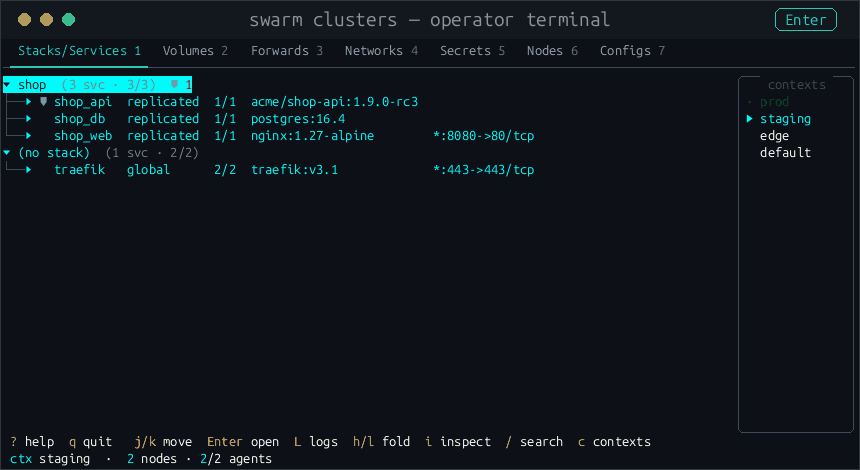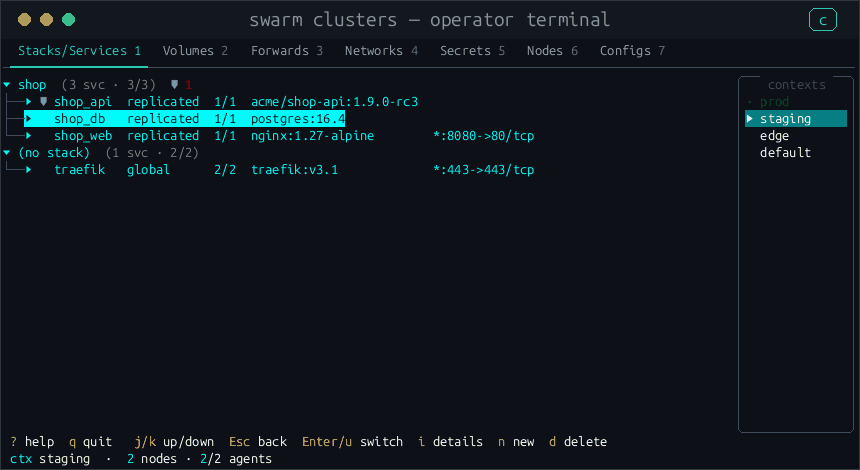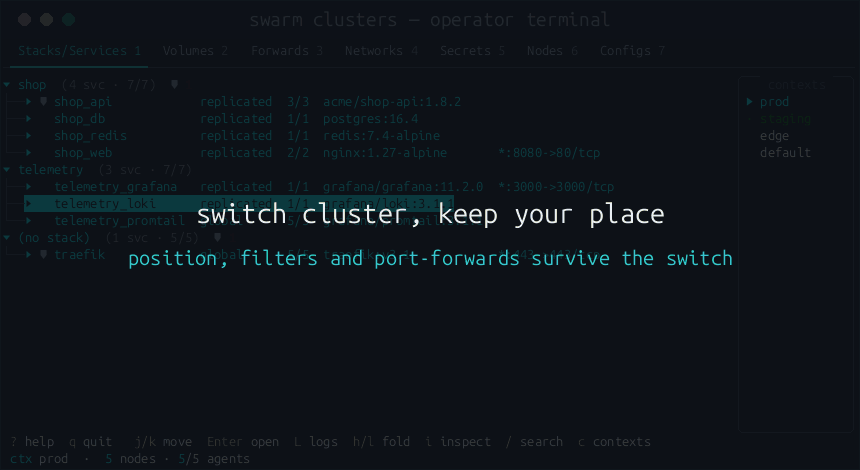
Obtenez un shell interactif (ou exécutez une commande ponctuelle) dans n'importe quel conteneur d'un Swarm — plus les logs et la gestion des volumes à l'échelle du swarm — depuis un seul terminal, sans vous connecter en SSH au nœud qui exécute justement la tâche. Un petit agent par nœud, une CLI/TUI scriptable, une authentification mTLS et un journal d'audit.
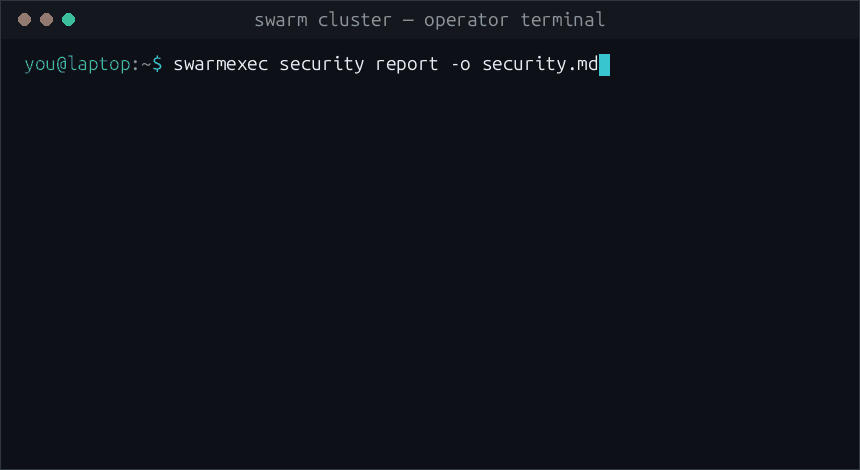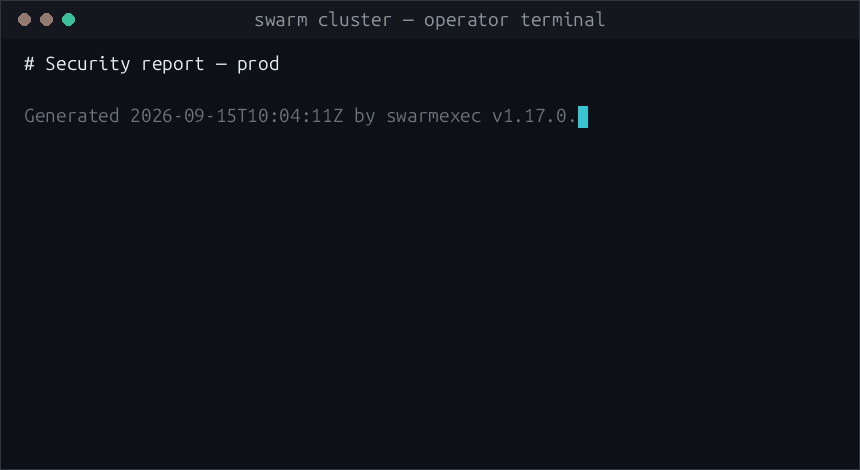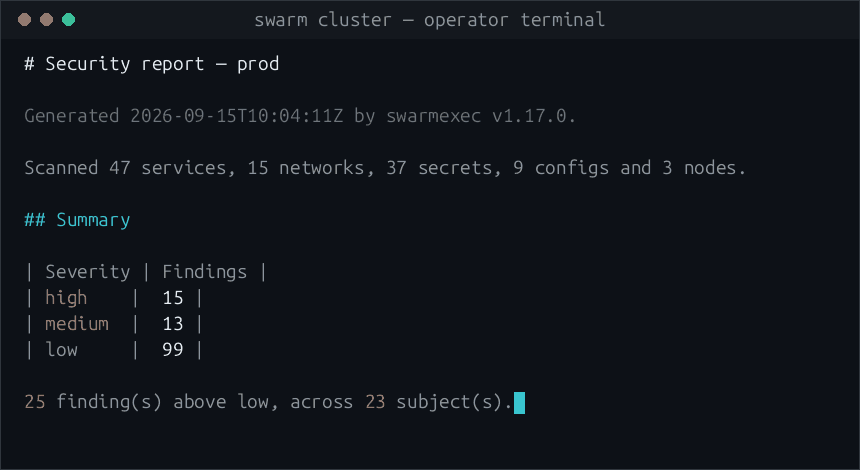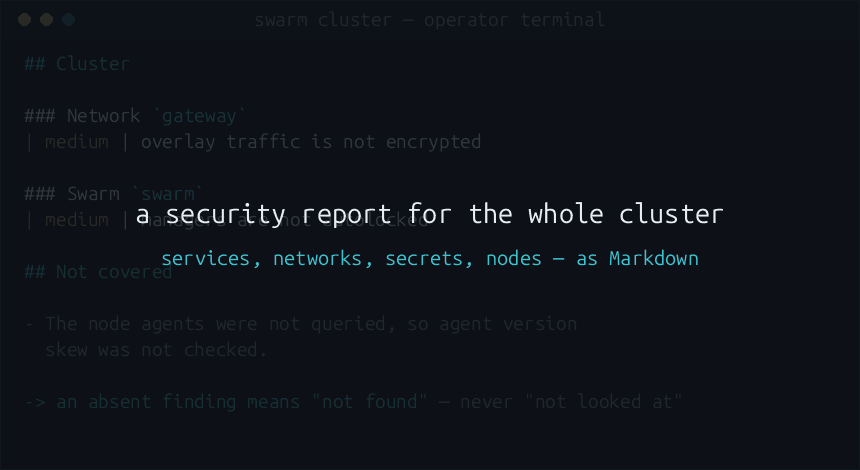
Il audite aussi le cluster : une commande écrit un rapport de sécurité en Markdown sur chaque service, plus des vérifications qu'aucune spec de service ne peut fournir — réseaux overlay non chiffrés portant du trafic, managers sans autolock, écarts de version des agents, secrets et configs inutilisés. Il indique d'où il vient et ce qu'il n'a pas examiné, et son ordre ne dépend que des constats : deux rapports se comparent proprement.