swarmexec_
docker exec -it dla całego klastra Docker Swarm.
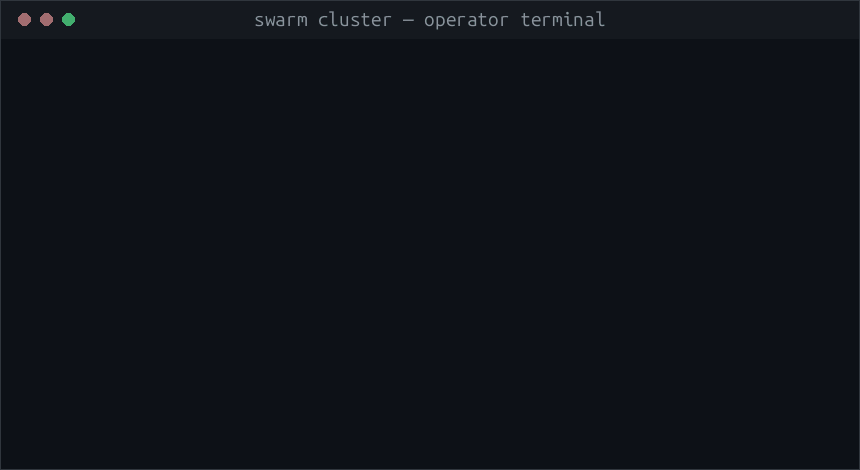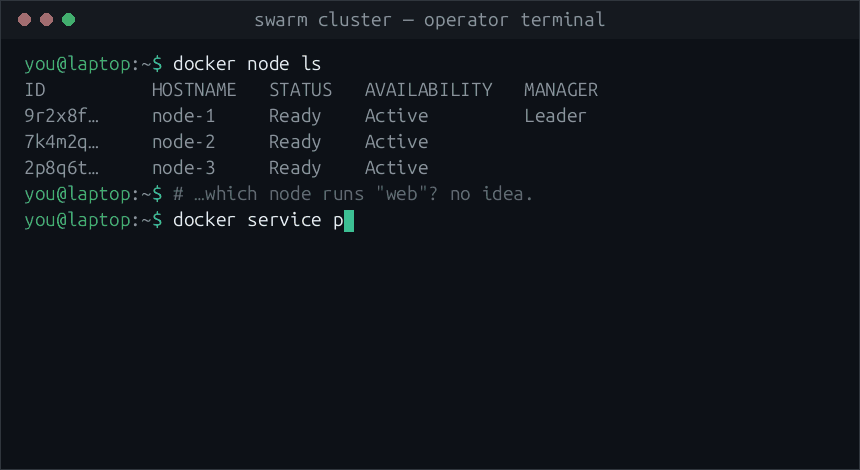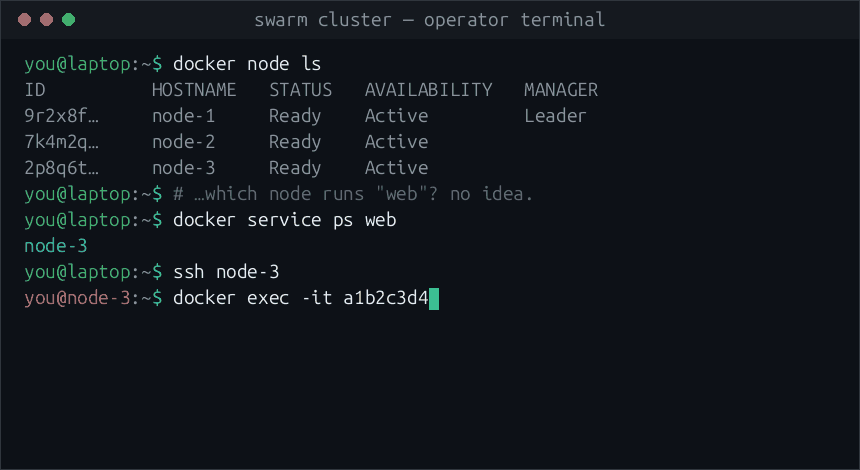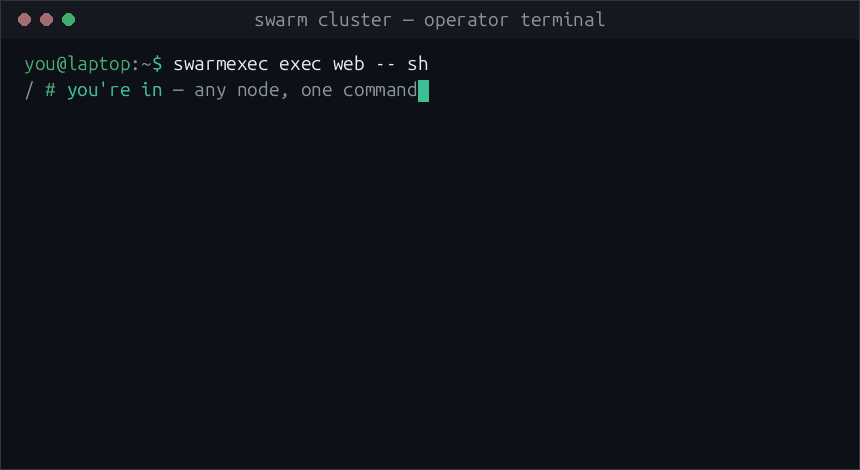
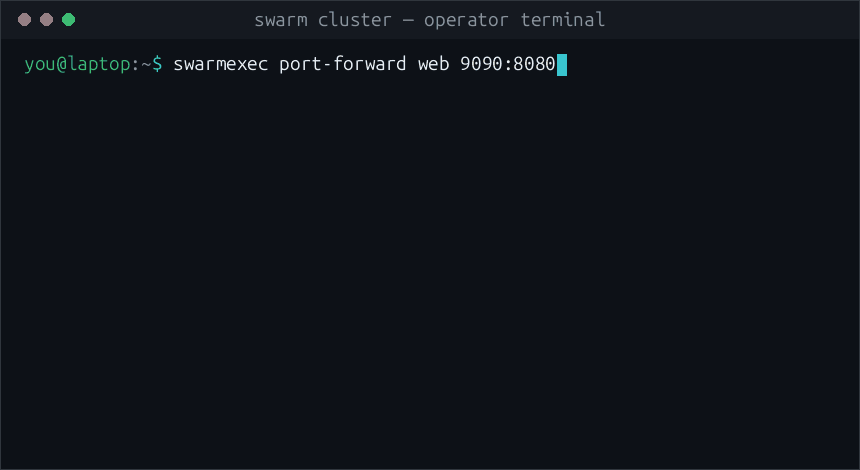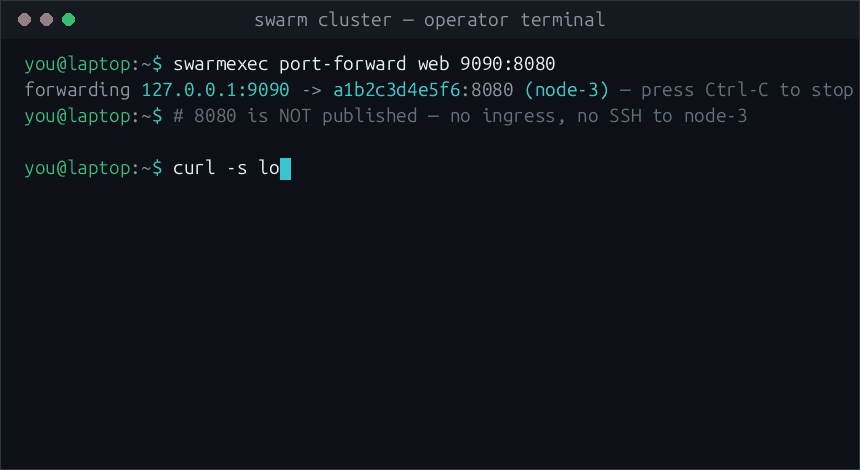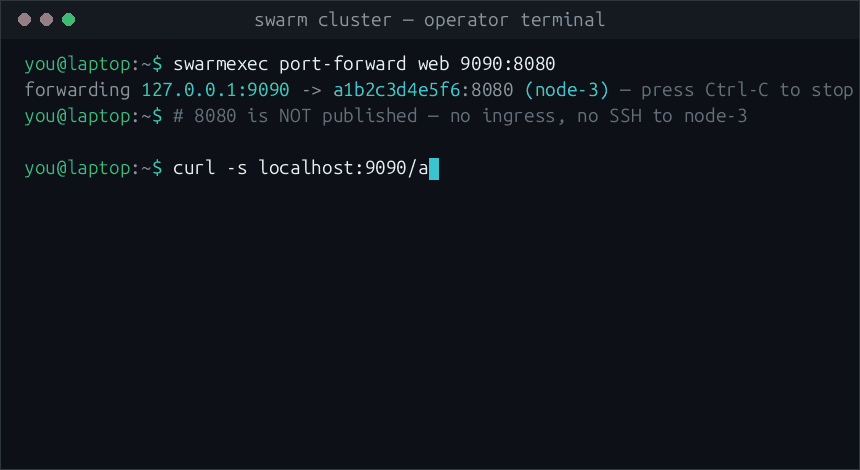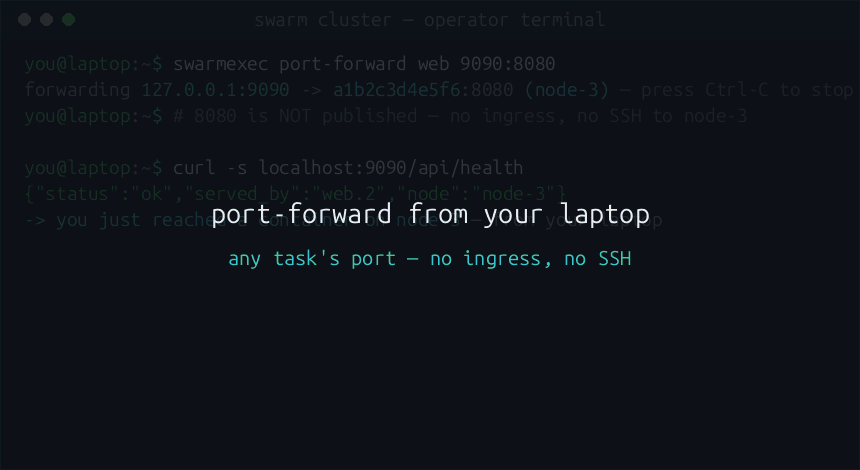
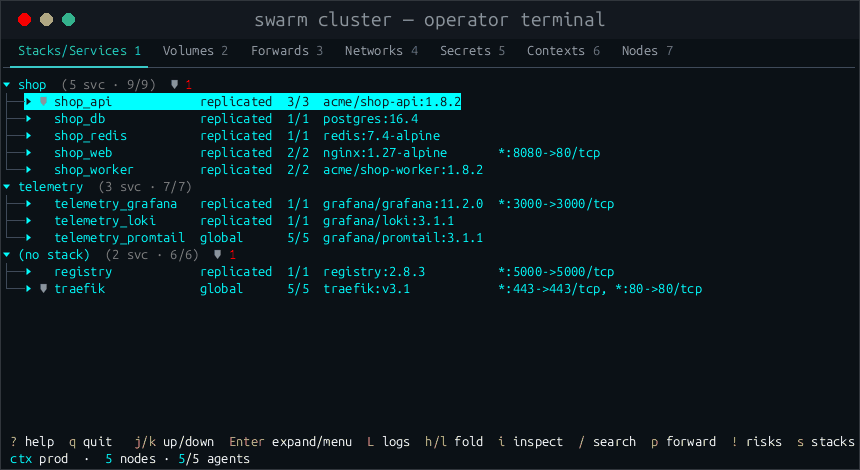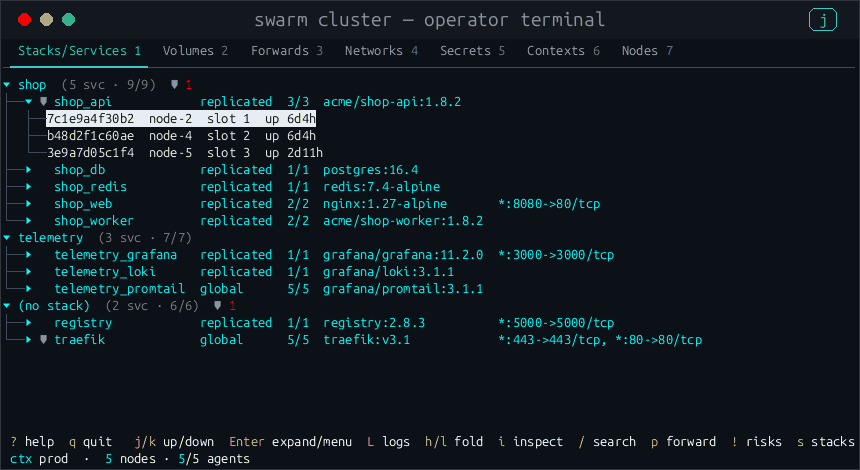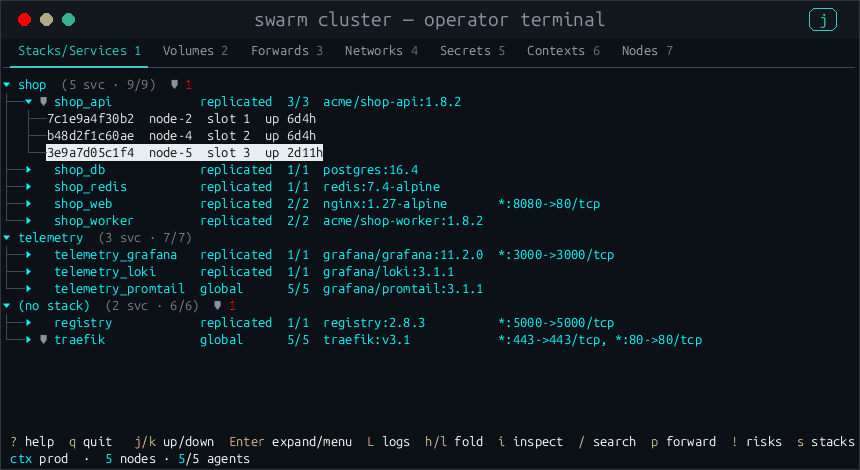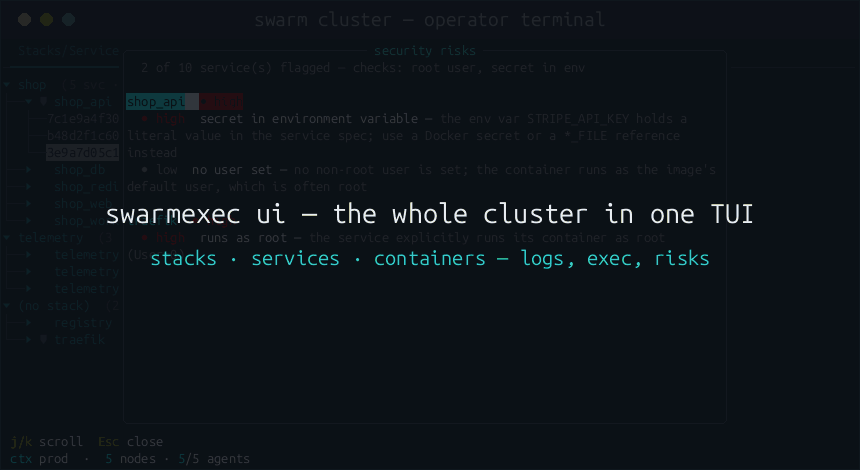
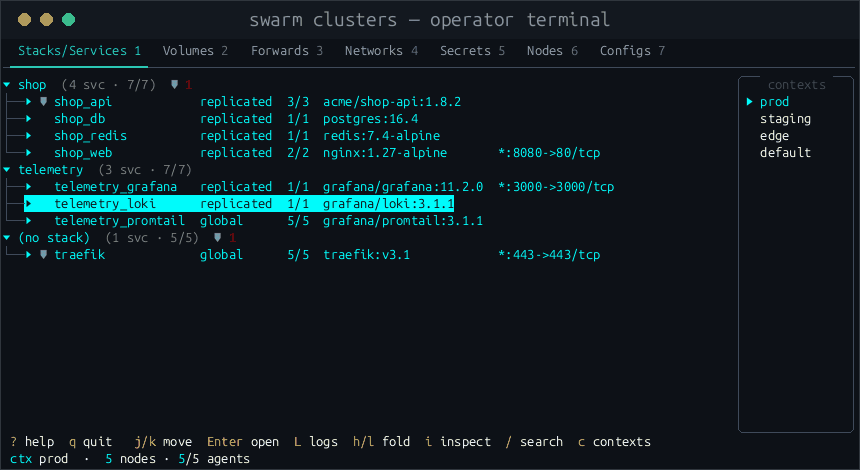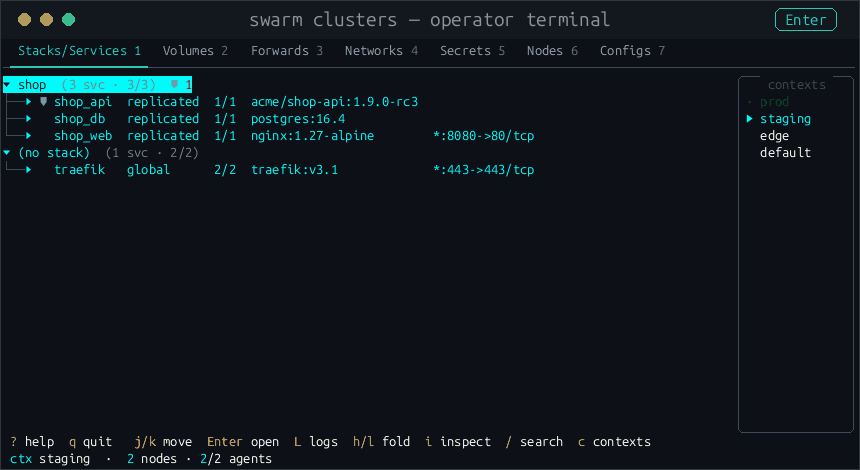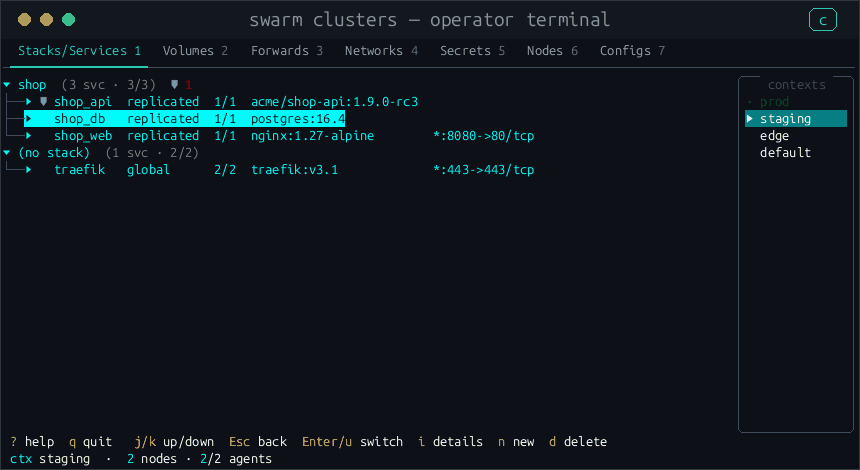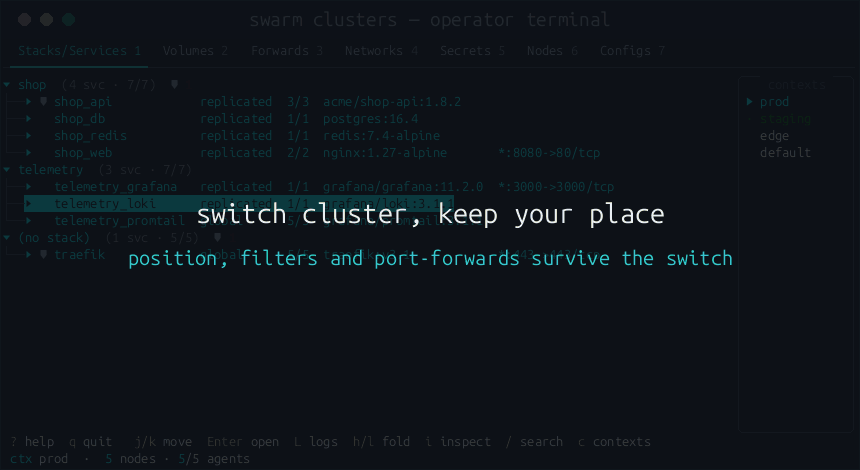
Otwórz interaktywny shell (albo uruchom jednorazowe polecenie) w dowolnym kontenerze w Swarmie — a do tego logi i zarządzanie wolumenami w całym swarmie — z jednego terminala, bez logowania się po SSH na węzeł, który akurat uruchamia dane zadanie. Mały agent na każdym węźle, skryptowalne CLI/TUI, uwierzytelnianie mTLS i log audytu.
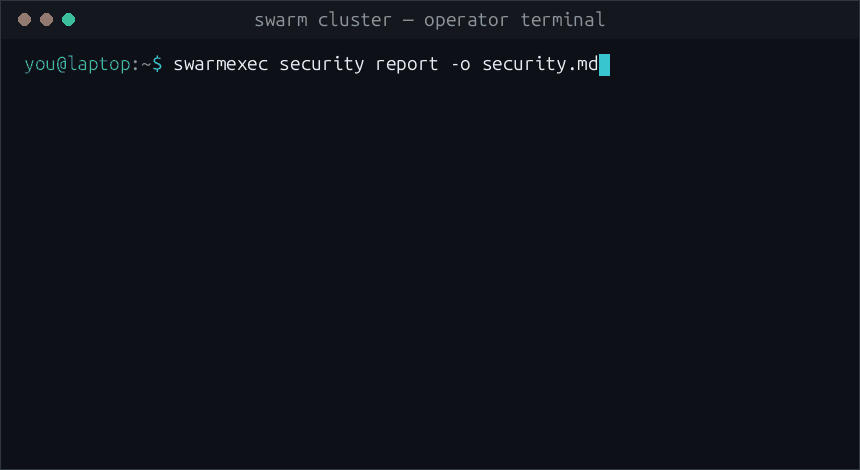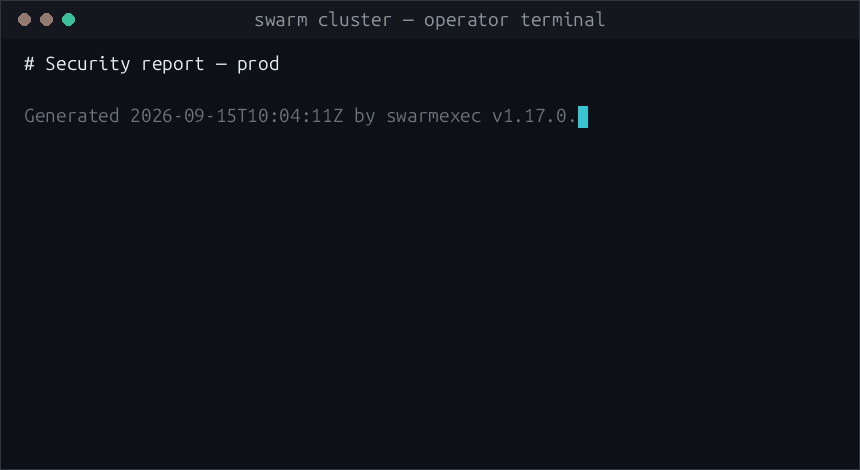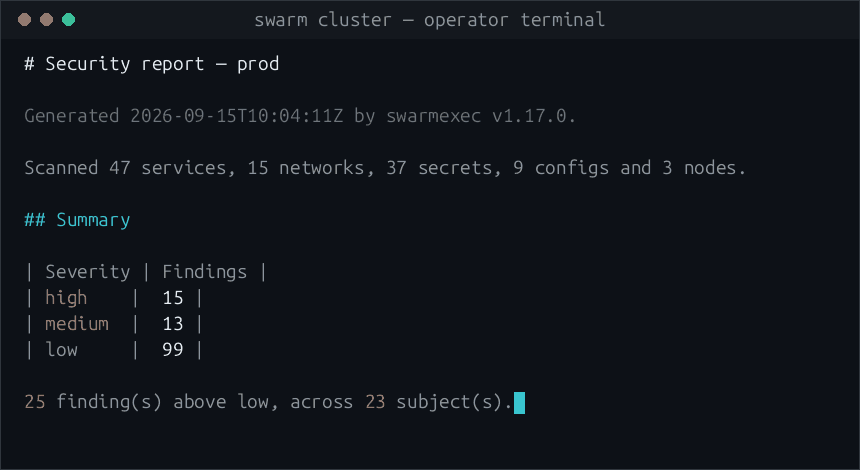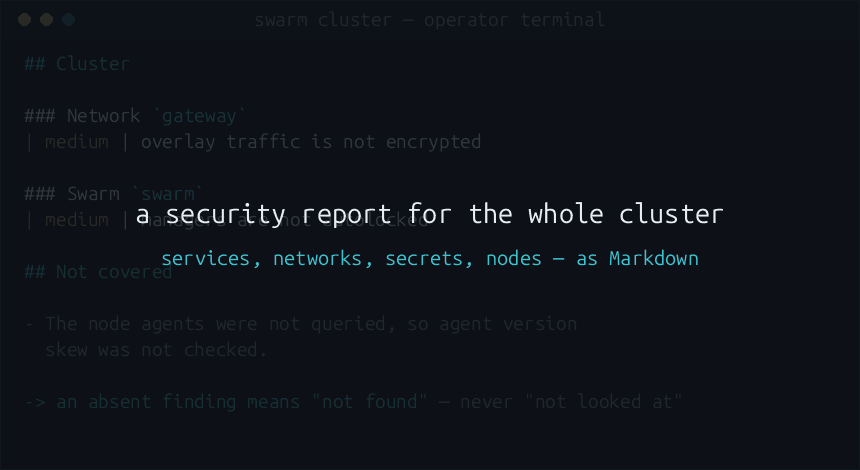
Do tego audytuje klaster: jedno polecenie zapisuje raport bezpieczeństwa w Markdown o każdej usłudze, plus kontrole, na które nie odpowie żadna pojedyncza specyfikacja usługi — nieszyfrowane sieci overlay z ruchem, menedżery bez autolocka, rozjazd wersji agentów, nieużywane sekrety i configi. Podaje swoje pochodzenie i czego nie sprawdził, a jego kolejność zależy wyłącznie od ustaleń, więc dwa raporty czysto się porównują.