swarmexec_
docker exec -it para todo el clúster de Docker Swarm.
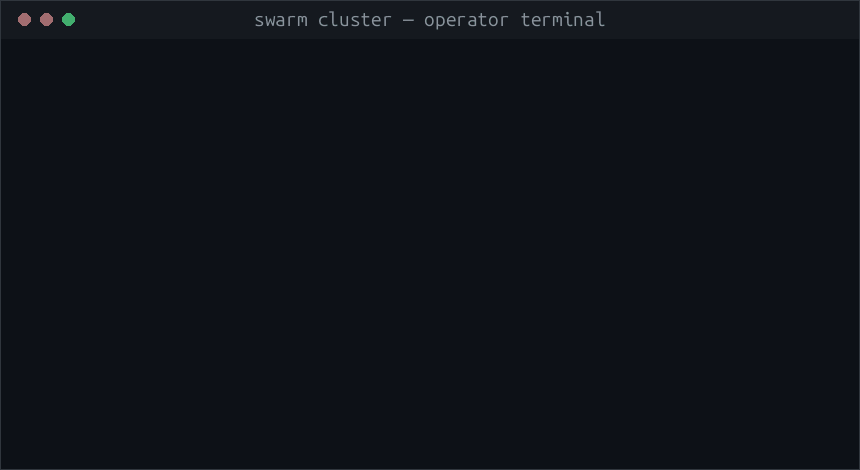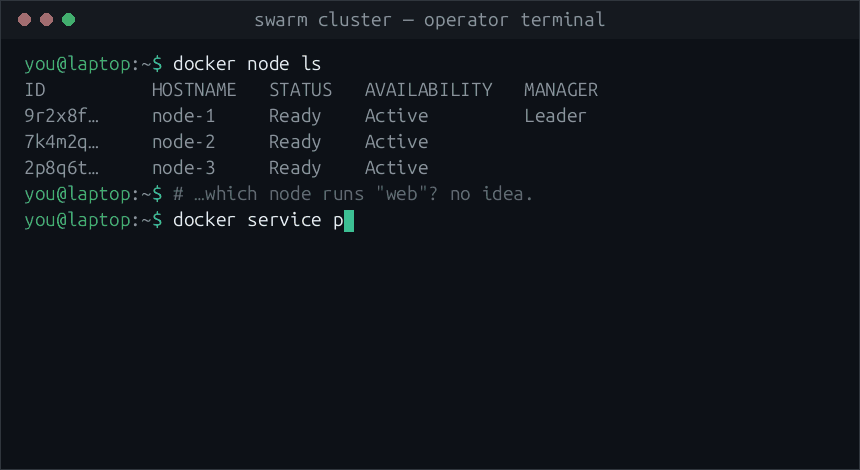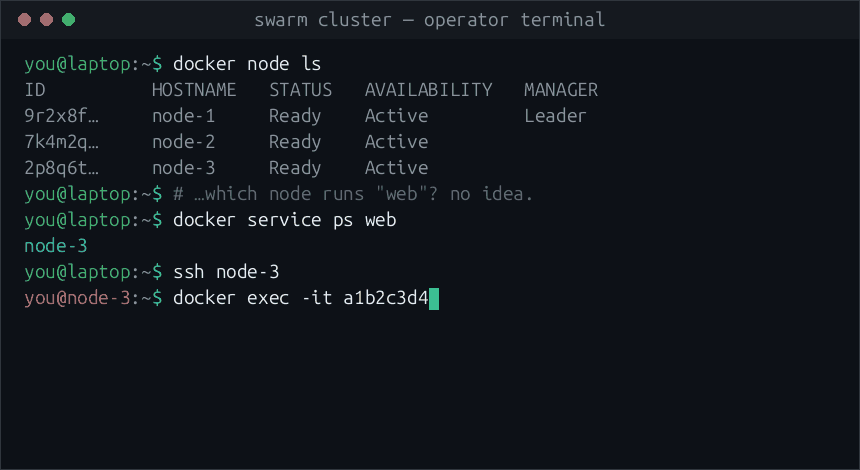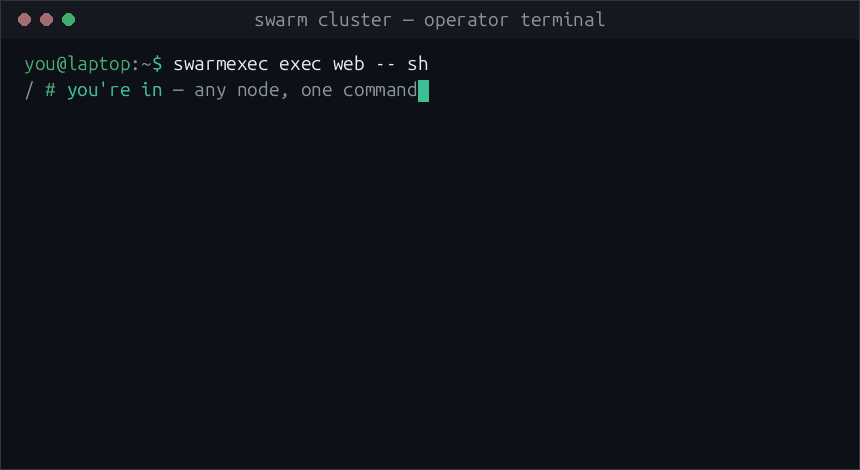
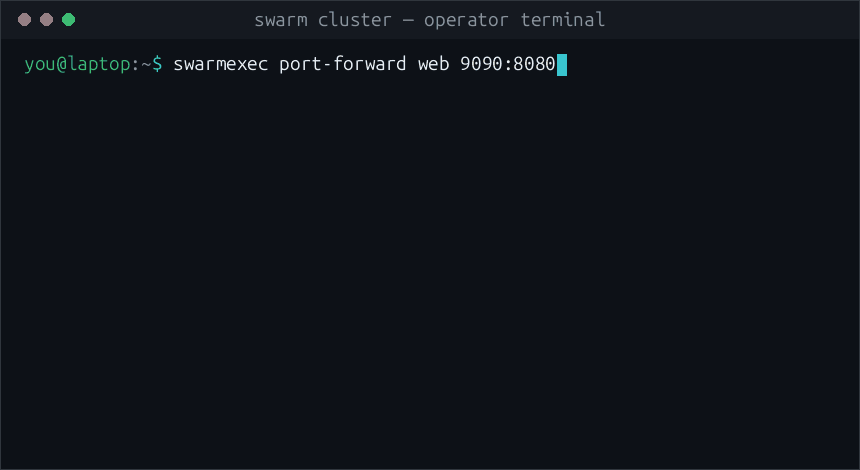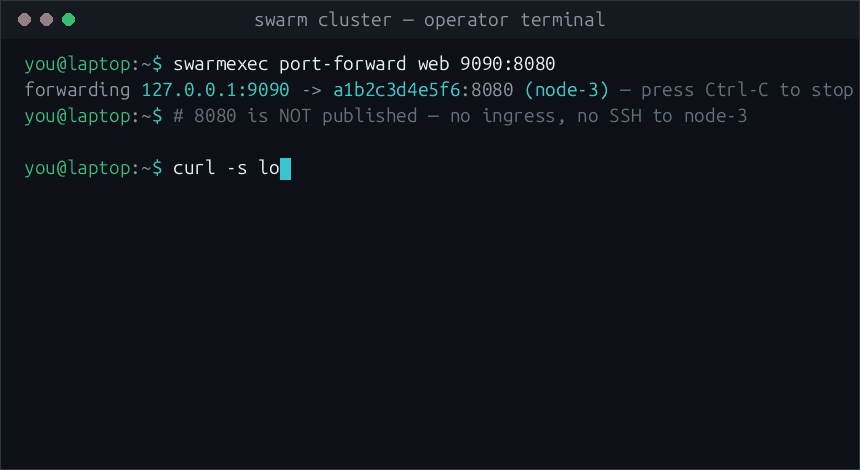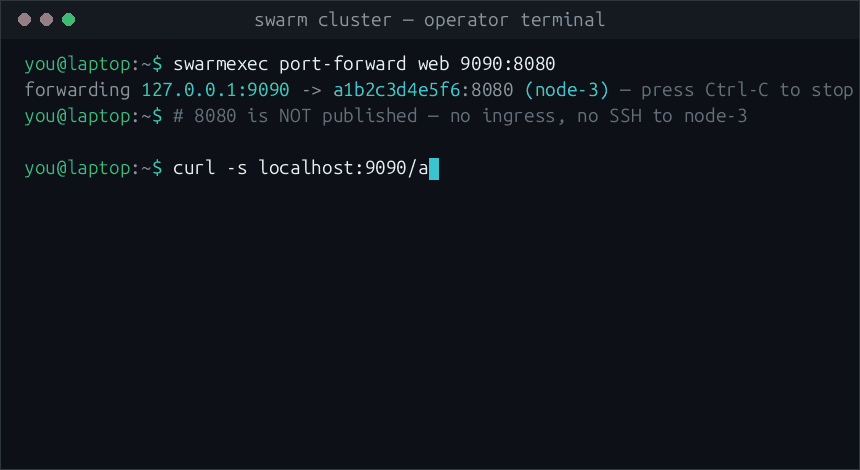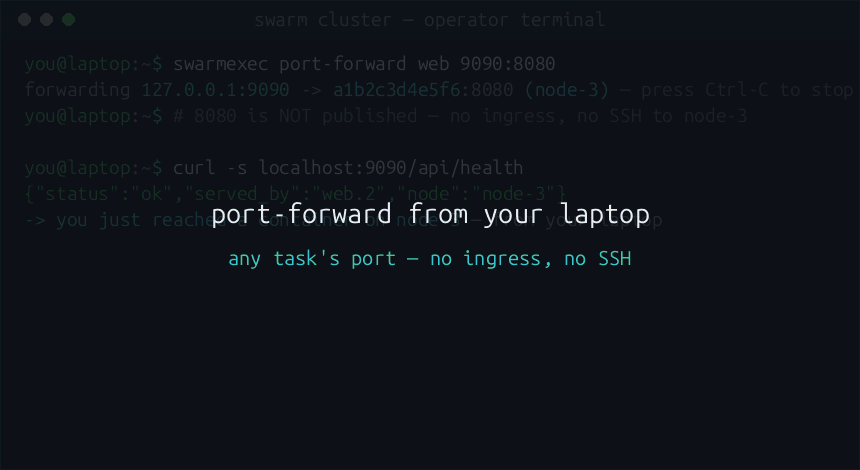
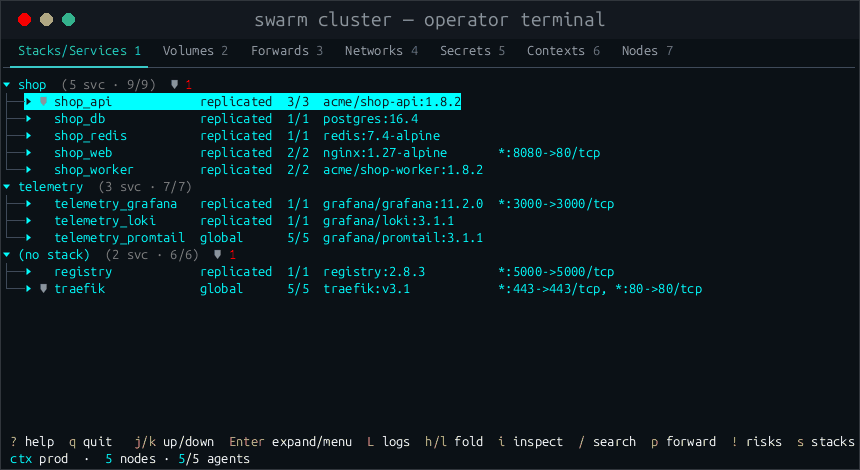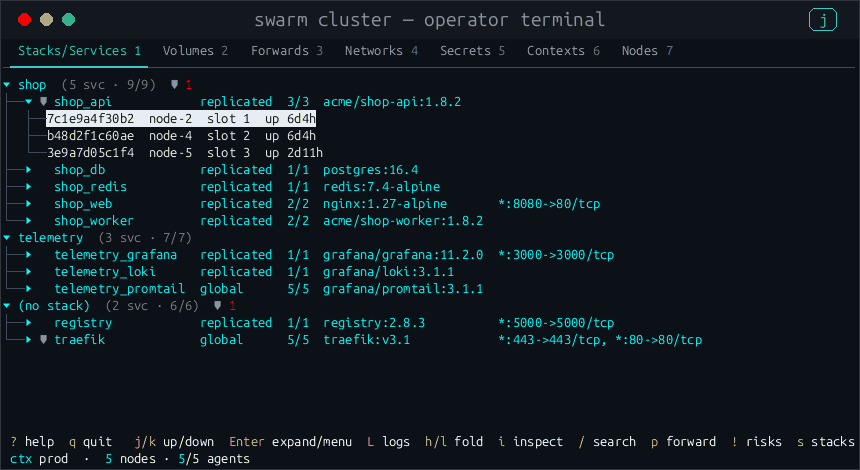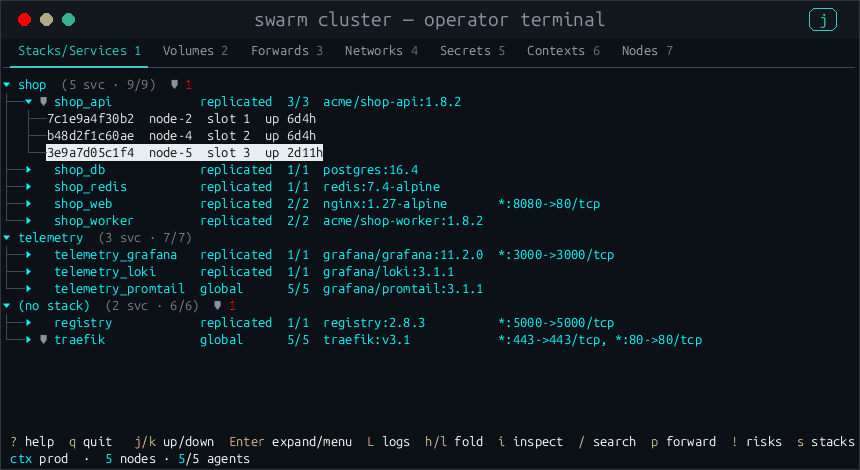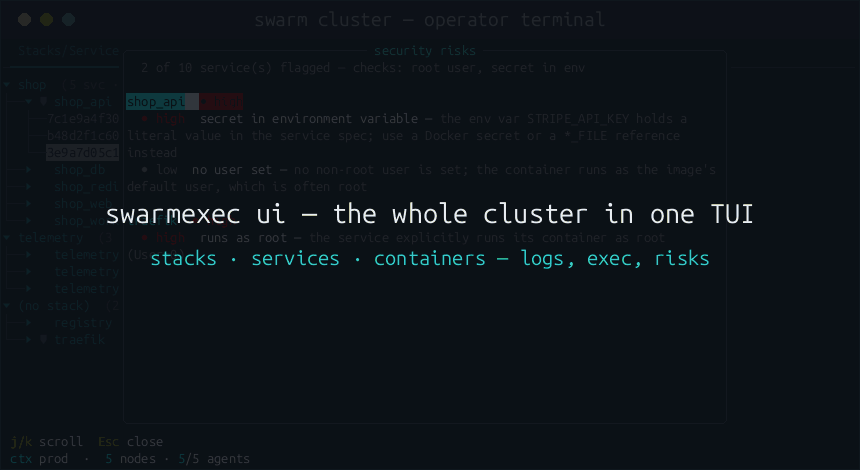
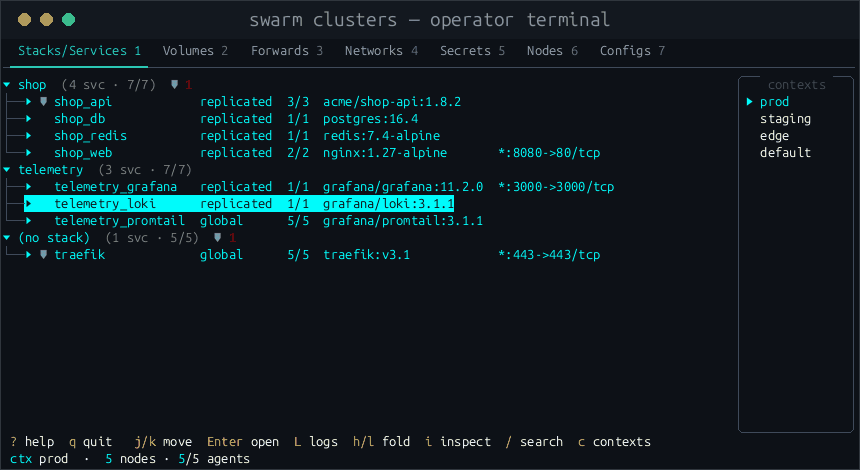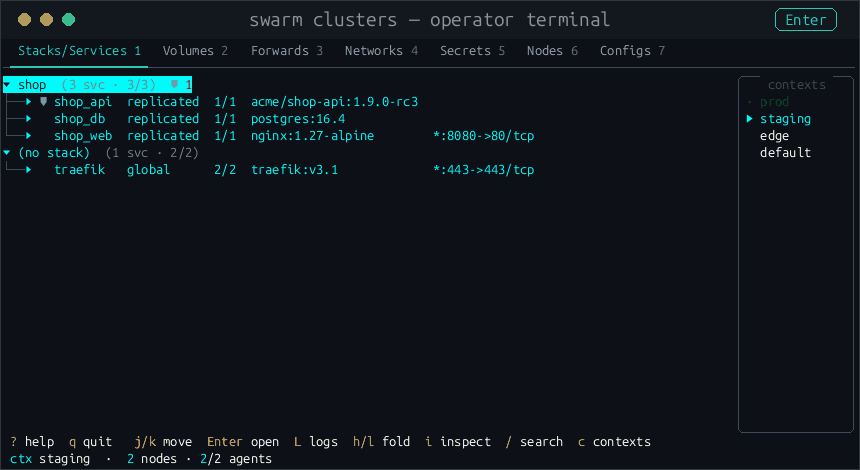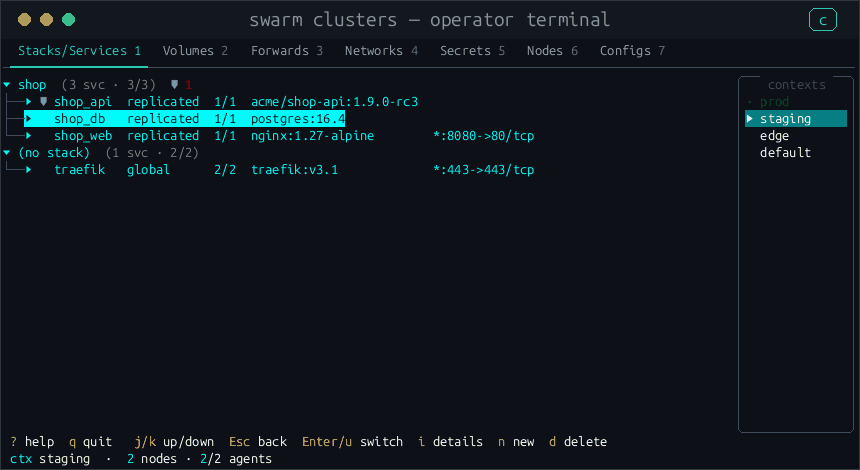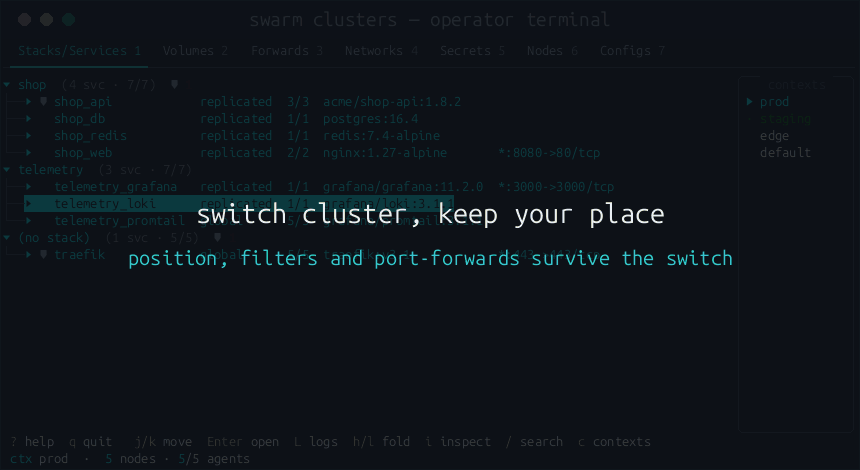
Obtén una shell interactiva (o ejecuta un comando puntual) dentro de cualquier contenedor de un Swarm — además de logs y gestión de volúmenes en todo el swarm — desde una sola terminal, sin necesidad de conectarte por SSH al nodo que casualmente ejecuta la tarea. Un pequeño agente por nodo, una CLI/TUI programable, autenticación mTLS y un registro de auditoría.
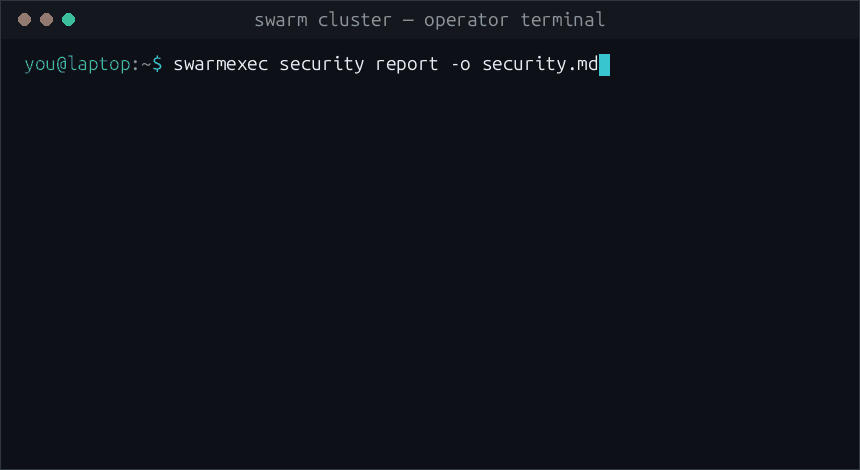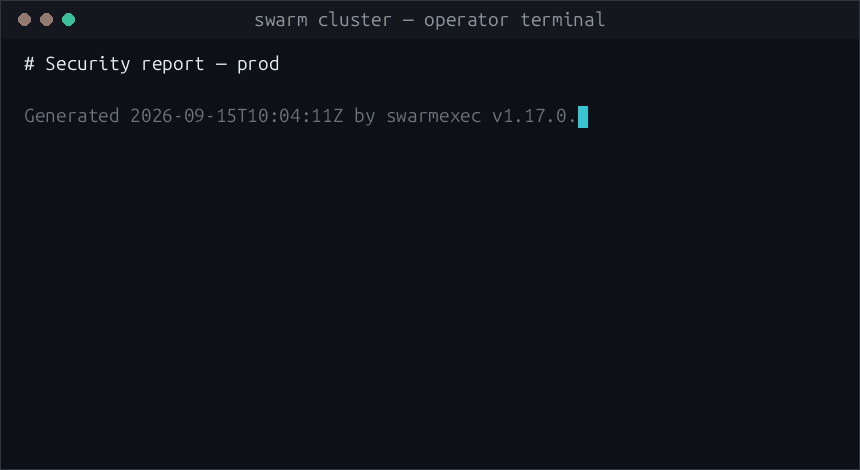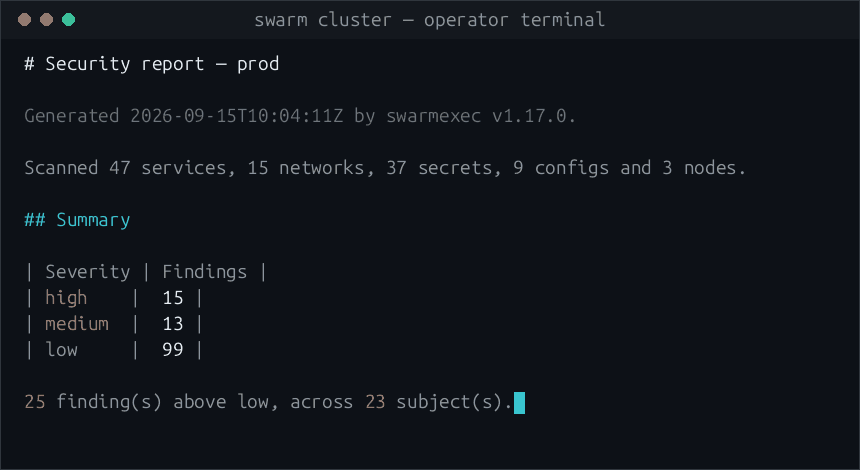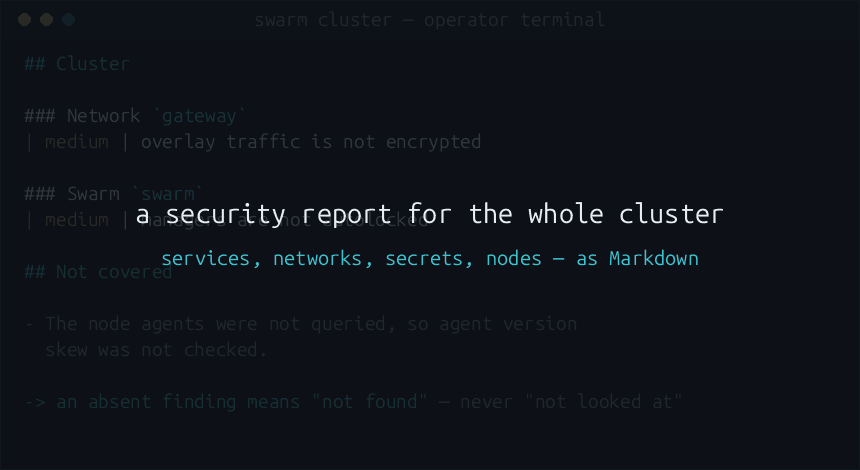
Además audita el clúster: un comando escribe un informe de seguridad en Markdown sobre cada servicio, más comprobaciones que ninguna spec de servicio puede responder: redes overlay sin cifrar con tráfico encima, managers sin autolock, desfase de versión de los agentes, secretos y configs sin usar. Dice de dónde viene y qué no ha mirado, y su orden depende solo de los hallazgos: dos informes se comparan limpiamente.